
 PHP2Shell漏洞引爆全球停服潮:從日本到歐洲的科技供應鏈緊急博弈與深層裂痕
With 報新聞 看AI人工智能最新消息
文:張恭銘
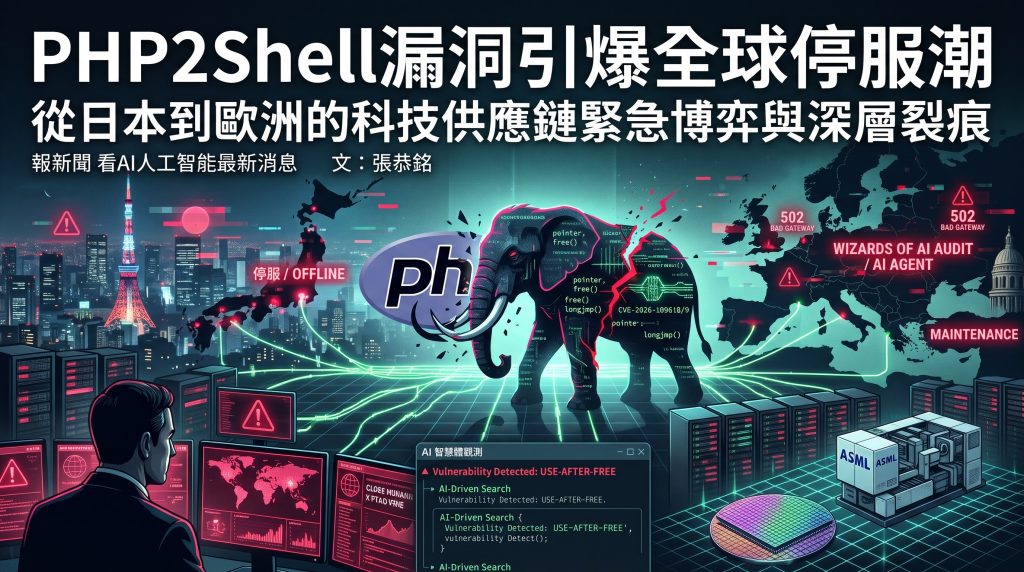
2026年10月21日,一個由人工智能發現的PHP漏洞,在數小時內將一場技術危機從東京推到了赫爾辛基。日本首相高市早苗在社交平台X上緊急呼籲企業“若難以迅速安裝補丁,暫時停止網站服務是有效的風險對策”。幾乎同一時間,荷蘭國家網絡安全中心將自己的網站下線,芬蘭政府公共網絡服務“作為預防措施”中斷,法國將內政部所有網站轉入維護狀態。一個運行著全球約七成網站的編程語言所潛藏的內存破壞漏洞,以“PHP2Shell”之名,演變為對全球數字供應鏈韌性的一次突然壓力測試。
事件的起點並不在東京或布魯塞爾,而在AI對老舊代碼的審視之中。谷歌旗下安全公司Wiz利用其Atlas智能體,借助Gemini與GPT模型,發現了兩個編號為CVE-2026-109618與CVE-2026-109619的嚴重漏洞,嚴重程度評分高達9.2分。其中一個漏洞涉及上傳進度處理中的“釋放後使用”缺陷,攻擊者無需認證即可讀取PHP工作進程的內存,進而可能執行任意代碼。這些缺陷在PHP代碼中潛伏了超過十年,傳統人工審計長期未能將其轉化為可驗證的攻擊路徑,而AI在數周內完成了從識別到武器化的跨越。修復的難度遠非一次常規更新可比:受影響版本橫跨PHP 5以來的漫長譜系,企業需要更新軟件、重新部署應用、測試兼容性,對於依賴老舊系統的公共部門而言,時間窗口極為逼仄。
日本的響應呈現出一種罕見的公私同步節奏。野村證券、三菱日聯金融集團、全日空、JR東日本暫停了部分網絡服務;財務省、氣象廳、國稅廳的線上系統相繼收縮。在消費端,pixiv、Niconico、DMM以及多款熱門網絡遊戲進入緊急維護。這並非日本第一次面對網絡安全壓力,但TrendAI的統計顯示,2026年1月至9月日本資安事件總數已超過上一年全年總和,PHP漏洞只是在一個本就緊繃的系統上施加了額外的集中載荷。歐洲的應對則更偏向制度化的預防性下線:荷蘭的公民服務門戶、鹿特丹港、政黨網站與多家醫院同步離線;英國32項政府服務作為預防措施中斷;丹麥關閉了全國學校通信平台;維基百科的部分系統也進入下線狀態。從日本到歐洲,率先行動的都不是中小網站,而是那些對服務連續性最敏感的金融機構、交通系統與公共基礎設施,這本身便是一個值得審視的信號。
將視線從停服頁面上移開,這場危機觸碰的是日歐科技關係中一條早已存在的結構性線索:雙方在數字基礎設施與半導體供應鏈上的相互嵌入,已經深到任何底層軟件的抖動都會同時傳導至兩端。2025年7月,歐盟與日本在峰會上宣佈建立“競爭力聯盟”,將關鍵供應鏈安全、海底電纜與數字基礎設施韌性列為重點合作領域。2026年5月的第四次歐盟—日本數字夥伴關係理事會進一步確認,雙方將在半導體供應鏈依賴、下一代半導體聯合研發以及非市場政策挑戰上協同立場。荷蘭的ASML已向日本Rapidus供應EUV光刻設備,比利時的imec接納了東京電子的技術人才,imec首席執行官直言“沒有日本的技術,就不可能實現最先進的半導體製造”。這種深度互補意味著,PHP漏洞引發的停服潮並非發生在日歐科技合作的外圍,而是擊中了雙方共同依賴的數字底座——那些運行著PHP的政府門戶、金融接口與雲基礎設施,恰恰是供應鏈協作賴以運轉的操作層。
然而,危機也暴露了“競爭力聯盟”敘事中被低估的一面:日歐在先進制程與出口管制上的協調日益緊密,但在開源基礎軟件的公共品屬性上,雙方的治理工具幾乎缺席。PHP由志願者維護,免費且開放源代碼,驅動著WordPress、Drupal、Joomla等廣泛部署的系統,其安全更新卻依賴分散的機構自覺。Cloudflare在漏洞公開後兩小時內監測到數十萬次攻擊嘗試,隨後累計突破數百萬次。Censys的數據顯示,在報告運行PHP的260萬個主機中,約150萬個仍在使用尚無修復方案的版本。日本和歐洲可以圍繞芯片出口管制建立高層對話,卻無法確保一個運行在無數政府網站上的開源運行時得到及時修補。這不是日歐雙邊合作的專屬缺陷,但它以最具體的方式揭示了“經濟安保”話語與日常數字基礎設施之間的落差:供應鏈的韌性不僅取決於光刻機與稀土,也取決於一段無人擁有、無人全權負責的代碼。
當東京的證券交易界面和赫爾辛基的市政服務頁面同時變灰,真正被檢驗的並不是某一個國家的應急能力,而是全球數字供應鏈中那些沈默的、共享的、長期被視作“背景”的層。PHP2Shell不會是人類與AI發現的最後一個潛伏漏洞,日歐在半導體與關鍵礦產上的協作也不會因此放緩。但這次從日本到歐洲的停服潮留下了一個難以回避的問題:如果“競爭力”建立在連自身基礎代碼都無法確保及時修補的架構之上,那麼競爭力聯盟所承諾的韌性,究竟在保護什麼。