

重點整理
- 【警報】新加坡網路安全局10月21日發布 PHP 重大漏洞警報
- 【嚴重度】兩個漏洞 CVSS v4.0 評分皆為 9.2,可免登入遠端執行任意程式碼
- 【建議】立即更新;主要網站沒用 PHP 的伺服器也要檢查
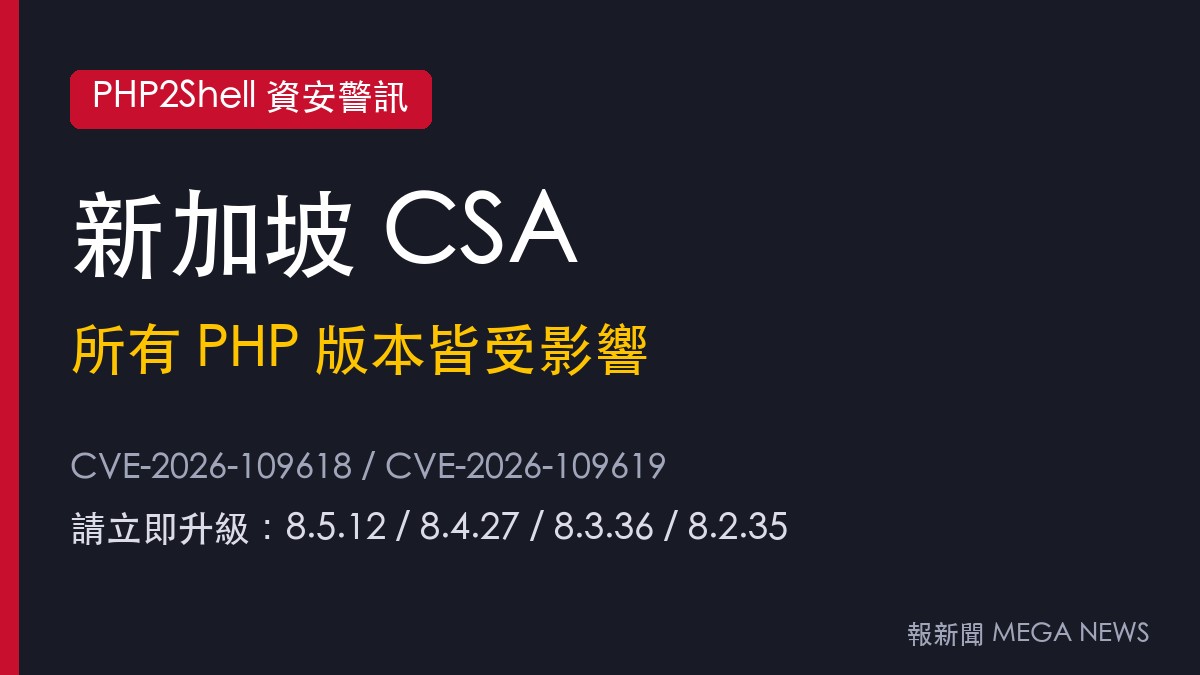
新加坡網路安全局(Cyber Security Agency of Singapore,CSA)10月21日發布警報,指出 PHP 兩個重大漏洞 CVE-2026-109618 與 CVE-2026-109619(合稱「PHP2Shell」)影響所有版本的 PHP,呼籲各界「立即修補」。
CSA 說明,CVE-2026-109618 是記憶體不足的處理缺陷,CVE-2026-109619 則是使用已釋放記憶體(use-after-free)的缺陷,兩者都可能讓未經驗證的遠端攻擊者在受影響系統上執行任意程式碼,CVSS v4.0 評分皆為 9.2 分(滿分10分)。
CSA 指出,PHP 是大量網站與網頁應用程式使用的腳本語言,建議各組織立即將 PHP 更新到最新版本。系統若無法馬上更新,應參考 PHP 官方指引,採取可降低特定攻擊路徑風險的暫時措施,並持續關注官方的後續更新。
CSA 也特別提醒,即使主要網站沒有使用 PHP,網頁伺服器上仍可能因第三方應用程式或元件而安裝了 PHP,應一併檢查。
CSA 建議措施
- 立即將受影響的 PHP 更新到最新版本
- 無法立即更新時,參考 PHP 官方指引採取暫時措施
- 找出所有執行任何版本 PHP 的系統並套用更新,優先處理對外系統
- 檢查網頁伺服器是否因第三方應用程式或元件而安裝了 PHP
- 持續關注 PHP 官方指引的更新
相關報導:PHP重大漏洞「PHP2Shell」風險升高 ALION推出緊急資安修補服務
資料來源
本文由阿利恩(Alion)資訊專家與《報新聞 MEGA NEWS》編輯部綜合各國資安機關公告及國際媒體報導整理,資訊更新至2026年10月22日。漏洞情勢變化快速,修補與設定請以 PHP 官方及各作業系統、主機商的最新公告為準。