

重點整理
- 【警報】加拿大網路安全中心10月21日發布 AL26-026 警報
- 【現況】公開資訊顯示已有概念驗證程式,但尚未發現實際攻擊
- 【建議】立即更新,優先處理對外、處理不受信任輸入的系統
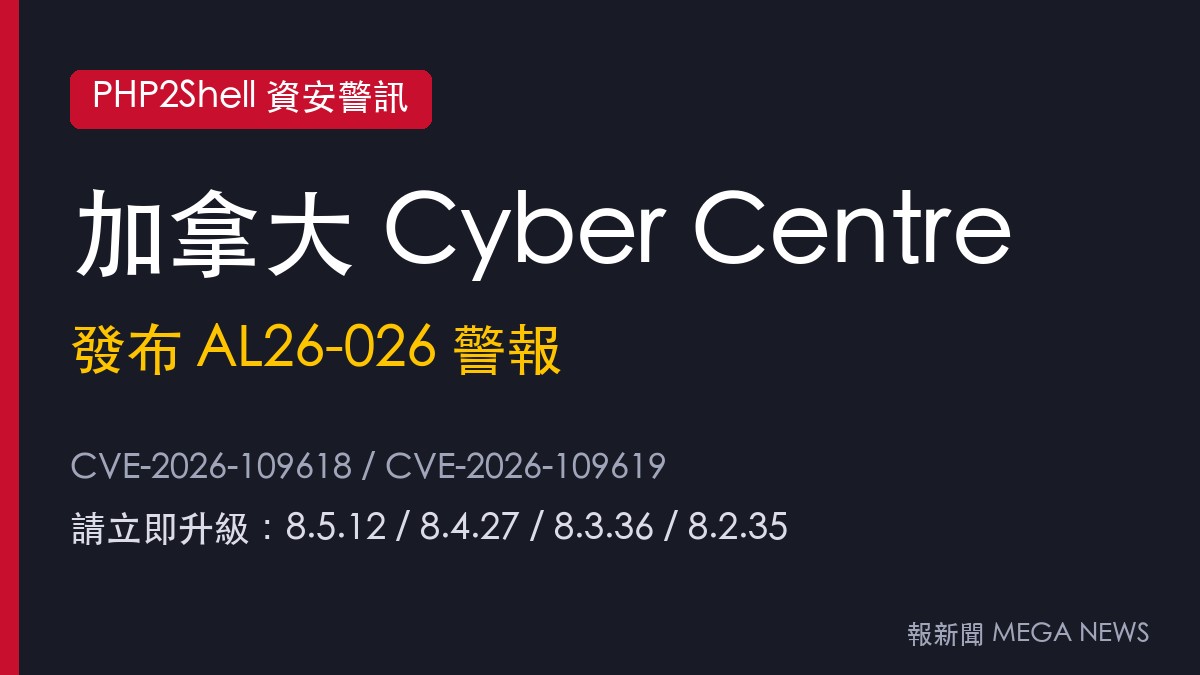
加拿大網路安全中心(Canadian Centre for Cyber Security,簡稱 Cyber Centre)10月21日發布 AL26-026 警報,針對 PHP 重大漏洞 CVE-2026-109618 與 CVE-2026-109619(合稱「php2shell」)提醒資訊人員與管理者。這是該中心繼回應 PHP 官方公告而發布的 AV26-1070 通報後,進一步提出的警報。
Cyber Centre 將兩個漏洞歸類為使用已釋放記憶體(Use After Free,CWE-416)漏洞,可能讓未經驗證的攻擊者在受影響系統上執行任意程式碼,對外開放的 PHP 伺服器與應用程式風險更高。所有提供網頁請求服務的 PHP 安裝環境都在風險範圍內,包括 PHP-FPM、Apache 搭配 mod_php、php-cgi、FrankenPHP 與 LiteSpeed,其中 mod_php 風險最高。
受影響與修補版本方面,PHP 8.5.x 須更新至 8.5.12、8.4.x 至 8.4.27、8.3.x 至 8.3.36、8.2.x 至 8.2.35。PHP 8.1 及更舊版本已不再獲得 PHP 官方更新,部分 Linux 發行版與長期支援廠商提供向後移植的修補,組織應向廠商確認或升級到受支援版本。
攻擊現況方面,Cyber Centre 表示,公開資訊顯示概念驗證(PoC)程式已經出現,目前尚未發現實際攻擊,但情況可能迅速改變。若發現相關可疑活動,可透過 My Cyber Portal 或寄信至 contact@cyber.gc.ca 通報。
Cyber Centre 建議措施
- 立即將受影響的 PHP 更新至已修補且受支援的版本
- 優先處理對外開放、會處理不受信任輸入的系統與應用程式
- 找出內含有漏洞 PHP 元件的第三方產品、設備與容器
- 無法立即修補時,考慮將對外應用程式與公共網路隔離
- 監控網頁伺服器、應用程式、身分驗證與端點的日誌
- 調查與 PHP 或網頁伺服器相關的異常程序、指令、檔案、帳號或對外連線
相關報導:PHP重大漏洞「PHP2Shell」風險升高 ALION推出緊急資安修補服務
資料來源
本文由阿利恩(Alion)資訊專家與《報新聞 MEGA NEWS》編輯部綜合各國資安機關公告及國際媒體報導整理,資訊更新至2026年10月22日。漏洞情勢變化快速,修補與設定請以 PHP 官方及各作業系統、主機商的最新公告為準。