

來源高市早苗FB
全球廣泛使用的開源網頁語言「PHP」爆出代號為「PHP2Shell」的致命級重大資安漏洞,威脅等級之高,連日本最高行政首長都罕見親上火線示警。日本首相高市早苗於 21 日晚間透過個人社群平台 X 緊急發布公開呼籲,指出 PHP 安全團隊已發出兩項重大漏洞警告,要求日本各企業、政府機構與民間網站管理者「今晚務必採取行動」,盡速完成系統清查與補丁安裝,若暫時無法完成修補,應評估「預防性關閉網站」以防遭受攻擊。
高市早苗發文定調「今晚緊急請求」 國家網路安全統括室動員警戒
高市早苗在 X 上的發文措辭極為嚴肅,開門見山表示這是「希望各位今晚就能配合處理的極為緊急請求」。她指出,日本國內外有海量網站採用 PHP 語言開發,面對官方安全團隊揭露的兩大重大漏洞,所有公開網站負責人必須立即確認底層是否運行 PHP,並為當晚 11 時(日本時間)發布的官方修補版本做好部署準備。
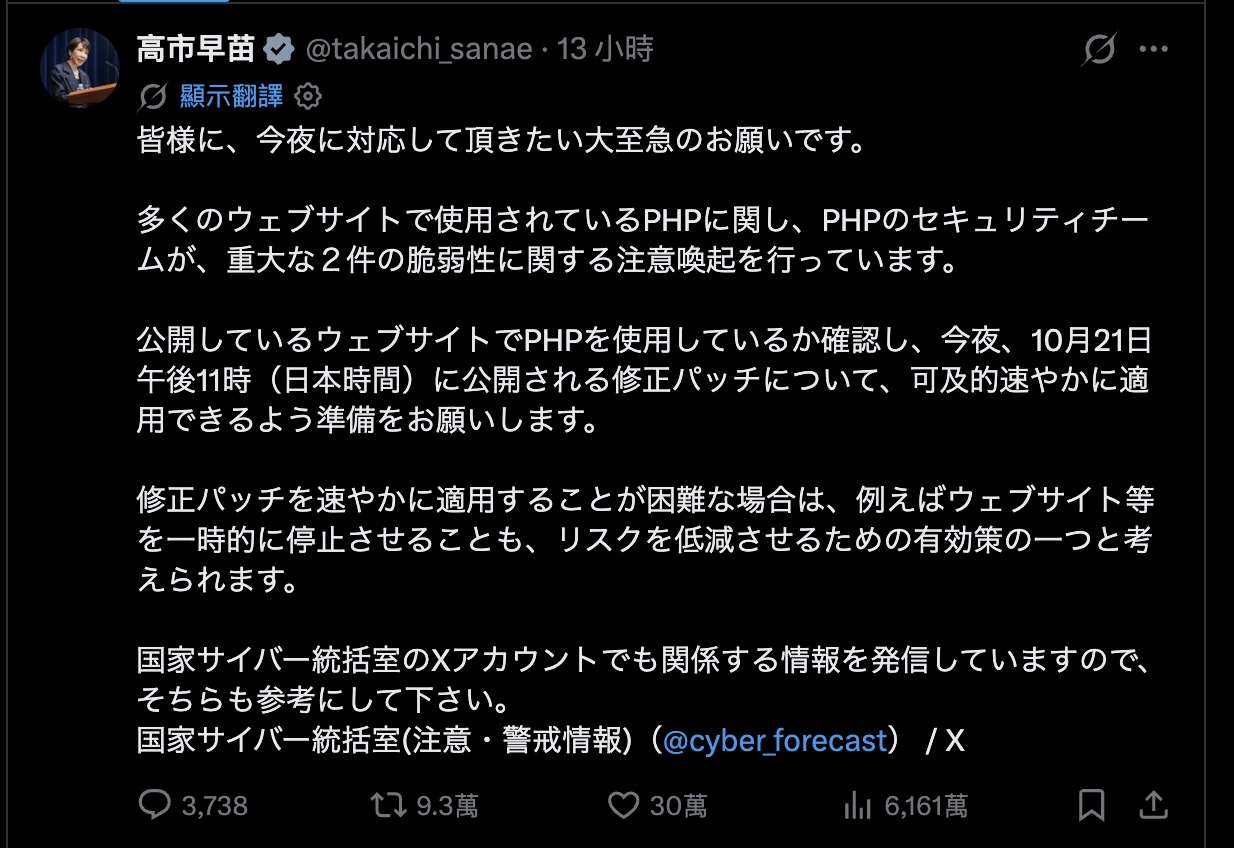
高市早苗更明確提出應變策略:「若難以迅速套用修正補丁,採取暫時停止網站運作等措施,亦可視為降低風險的有效方法之一。」同時,她也責成日本內閣官房「國家網路安全統括室」透過官方社群帳號同步發布最新警戒與防護指引,將此資安危機提升至國家安全等級的應變規格。
政府部門與指標平台開第一槍 財務省、Niconico 預防性停機
在高市早苗示警前後,日本多個關鍵公部門與高流量民營平台已陸續採取斷然措施:
中央部會防線:日本財務省宣布暫時停止部分網站內容的對外存取,全速進行伺服器系統檢驗與安全修補作業,避免政務機密與民眾資料暴露在未授權存取風險中。
高流量網路平台:包括大型繪畫交流平台 pixiv、影音串流平台 Niconico 等知名服務,亦在第一時間針對受影響的伺服器架構進行預防性維護或暫停部分服務,全力防堵惡意流量滲透。
AI 掘出 20 年陳年弱點 凸顯國家級數位防禦新挑戰
此次引發全球恐慌的兩項漏洞(CVE-2026-109618 與 CVE-2026-109619),評分高達 9.2 分,能讓攻擊者在毫無登入身分的狀態下遠端接管伺服器。令人關注的是,這項深藏於 PHP 系統近 20 年的底層缺陷,是由資安團隊借助 OpenAI 的 GPT-5.6 Sol 與 Google 的 Gemini 4 Argon 等尖端 AI 模型才被挖掘出來,隨後更在修補程式正式推送前夕意外於網路外流,給了全球防禦體系極大的時間壓力。
高市早苗此次罕見以國家領導人身分親自為軟體漏洞吹哨,不僅反映出「PHP2Shell」對以 WordPress、電商系統為骨幹的日本數位產業構成直接生存威脅,更凸顯在 AI 驅動的資安攻防新時代,漏洞被武器化的速度已大幅壓縮傳統修補的緩衝期。日本政府此番高規格處置,正向國際社會傳遞出明確訊號:面對全面升級的網路威脅,數位安全已是不容片刻猶豫的國安核心課題。
相關報導:PHP重大漏洞「PHP2Shell」風險升高 ALION推出緊急資安修補服務
https://www.contentplatform.info/articles/543521